
คุกกี้ (Cookies) คืออะไร? เมื่อขนมที่เบราว์เซอร์กินไม่ได้มีแค่รสเนยสด พร้อมเคล็ดวิชาเร้นกายไร้ร่องรอย!
เปิดเว็บไหนก็เจอป้ายยื่นข้อเสนอขอให้ "ยอมรับคุกกี้" จนแทบอิ่มทิพย์! มาทำความรู้จัก HTTP Cookies ฉบับย่อยง่าย ทั้ง 4 ประเภทหลักที่เบราว์เซอร์แอบเคี้ยวอยู่ทุกวัน พร้อมเคล็ดวิชาเร้นกายด้วยโหมดไม่ระบุตัวตน (Incognito Mode)
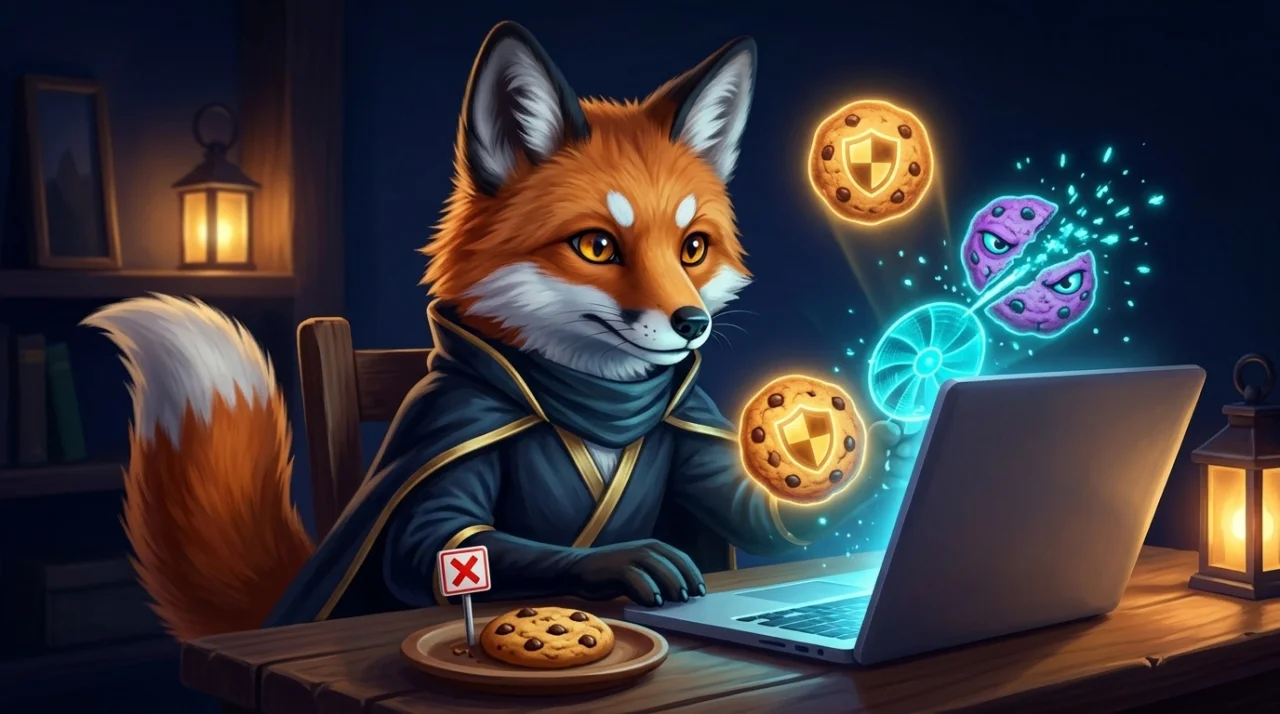
ก่อนที่เราจะไปเจาะลึกวิธีจัดการกับเจ้าระบบ Cookies (คุกกี้) ที่คอยเด้งขึ้นมาทักทายเราทุกวัน เรามาทำความเข้าใจพื้นฐานและประเภทหลักของคุกกี้กันก่อนครับ โดยทั่วไปแล้ว เราสามารถจำแนกประเภทของคุกกี้ออกตามลักษณะการบริโภคได้ดังนี้:
-
1. Snack (ของว่างเคี้ยวเพลิน):
คุกกี้ชิ้นพอดีคำสำหรับกินคู่กับน้ำชาหรือกาแฟยามบ่าย ช่วยเติมน้ำตาลและฟื้นฟูลมปราณระหว่างนั่งทำงานหน้าจอ -
2. Food (มื้อรองท้องยามเร่งด่วน):
คุกกี้ข้าวโอ๊ตหรือธัญพืชอัดแน่นที่ให้พลังงานสูง เหมาะสำหรับพกติดย่ามไว้ประทังความหิวเวลาออกเดินทางไกล -
3. Dessert (ของหวานตบท้ายมื้อหลัก):
คุกกี้เนยสดอบร้อนๆ หอมกรุ่นจากเตา ที่เสิร์ฟปิดท้ายมื้ออาหารเพื่อความรื่นรมย์ของชีวิต -
4. ประเภทย่อยตามความปลอดภัย (สัตว์เลี้ยงกินได้ vs กินไม่ได้):
แบ่งเป็นคุกกี้สูตรเฉพาะที่สุนัขและสหายจิ้งจอกกินได้อย่างปลอดภัย กับคุกกี้ช็อกโกแลตของมนุษย์ที่มีสาร Theobromine ซึ่งเป็นพิษต่อระบบประสาทของตระกูลสุนัขและจิ้งจอกอย่างรุนแรง!
"ไม่ใช่แล้ว เอาใหม่! นั่นมันคุกกี้อบเนยในร้านเบเกอรี่!" วันนี้เรามาคุยกันเรื่อง HTTP Cookies (คุกกี้ดิจิทัล) ที่เว็บเบราว์เซอร์และอุปกรณ์อิเล็กทรอนิกส์ของเรากินเข้าไปทุกวันต่างหากครับ! 🦊💦
เชื่อว่าทุกคนที่ท่องโลกอินเทอร์เน็ตต้องเคยเจอกล่องข้อความเด้งขึ้นมาถามหน้าประตูเว็บทุกครั้งว่า "เว็บไซต์นี้ใช้คุกกี้... คุณยอมรับคุกกี้ของเราไหม?" จนอดสงสัยไม่ได้ว่า ตกลงเจ้าคุกกี้ดิจิทัลพวกนี้มันคืออะไร มีกี่รสชาติ และทำไมเราถึงควรระวังบางชิ้นเป็นพิเศษ?
คุกกี้ (HTTP Cookies) คือ "ป้ายบันทึกความจำขนาดจิ๋ว" (ไฟล์ข้อความเล็กๆ ไม่กี่กิโลไบต์) ที่เว็บไซต์ฝากแปะไว้ในเบราว์เซอร์ของคุณ เพื่อที่เวลาคุณคลิกเปลี่ยนหน้าหรือแวะกลับมาใหม่ในวันพรุ่งนี้ เว็บไซต์จะได้จำได้ทันทีว่า "อ๋อ! นี่คือท่านจอมยุทธ์คนเดิมที่ล็อกอินค้างไว้ และชอบอ่านเว็บในโหมดมืดนี่เอง!"
1. สี่ประเภทของ Cookies (ฉบับที่เบราว์เซอร์กินจริง!)
หากเทียบกับขนมคุกกี้ที่มีทั้งแบบมีประโยชน์และแบบที่กินแล้วปวดท้อง คุกกี้ในโลกเว็บไซต์ก็แบ่งออกเป็น 4 ประเภทหลัก ที่เข้าใจง่ายมากๆ ดังนี้ครับ:
-
1. Session Cookies (คุกกี้ชั่วคราวหน้าโรงเตี๊ยม):
คุกกี้ชนิดนี้อาศัยอยู่แค่ในหน่วยความจำชั่วคราว (RAM) ระหว่างที่คุณกำลังเปิดใช้งานหน้าเว็บนั้น เช่น ช่วยจำว่าคุณหยิบของชิ้นไหนใส่ตะกร้าไว้บ้าง และทันทีที่คุณ กดกากบาทปิดเบราว์เซอร์ คุกกี้ชิ้นนี้ก็จะสลายตัวหายไปทันที ไม่เหลือตกค้างในเครื่อง -
2. Persistent Cookies (คุกกี้มีอายุขัย เก็บไว้ข้ามเดือน):
คุกกี้ชนิดนี้มีการระบุ "วันหมดอายุ" (ExpiresหรือMax-Age) ไว้อย่างชัดเจนและถูกบันทึกลงในเครื่อง ใช้สำหรับฟีเจอร์อย่างปุ่ม "จำฉันไว้ในระบบ (Remember Me)" หรือจำค่าการตั้งค่าหน้าเว็บเดิมไว้ ไม่ต้องตั้งใหม่ทุกครั้งที่เปิดคอมพิวเตอร์ -
3. First-Party Cookies (คุกกี้จากเจ้าของบ้านโดยตรง):
เป็นคุกกี้ที่เว็บไซต์ที่คุณกำลังเปิดอ่านอยู่สร้างขึ้นเองเพื่ออำนวยความสะดวกให้คุณโดยเฉพาะ มีความปลอดภัยสูงและจำเป็นต่อการทำงานพื้นฐานของเว็บไซต์ -
4. Third-Party Cookies (คุกกี้จากสายสืบต่างสำนัก):
เป็นคุกกี้ที่แฝงมากับสคริปต์ของบุคคลที่สาม เช่น ป้ายโฆษณาหรือระบบติดตามข้ามเว็บ นี่คือตัวการที่ทำให้เวลาเราเผลอไปค้นหาคำว่า "เก้าอี้ทำงาน" ในเว็บหนึ่ง พอเปลี่ยนไปอ่านข่าวอีกสิบเว็บ ก็จะเจอป้ายโฆษณาเก้าอี้ตัวเดิมวิ่งตามมาดักรอหน้าประตูทุกที่!
ช่วยให้ไม่ต้องกรอกรหัสล็อกอินใหม่ทุกครั้งที่คลิกเปลี่ยนหน้า จำรายการในตะกร้าสินค้า และจำโหมดสีหน้าจอที่เราชอบ
คอยเก็บพฤติกรรมการท่องเว็บข้ามสำนักเพื่อนำไปวิเคราะห์โปรไฟล์ความสนใจและยิงโฆษณาตามติดชีวิตประจำวัน
2. เกร็ดความรู้ฉบับมินิ: 3 ยันต์คุ้มภัยของคุกกี้ยุคใหม่
สำหรับผู้ดูแลเว็บไซต์หรือคนที่อยากรู้ว่าเบื้องหลังเขาป้องกันไม่ให้โจรไซเบอร์มาขโมยคุกกี้จากกระเป๋าเราอย่างไร ในทางเทคนิคจะมีคำสั่งกำกับคุกกี้สั้นๆ อยู่ 3 ตัวที่เปรียบเสมือนยันต์คุ้มครองครับ:
-
Secure:
บังคับว่าคุกกี้ชิ้นนี้จะส่งผ่านเส้นทางที่เข้ารหัสปลอดภัย (HTTPS) เท่านั้น ห้ามส่งผ่านทางเปลี่ยวธรรมดาเด็ดขาด -
HttpOnly:
ยันต์กันขโมยชั้นดี! สั่งห้ามไม่ให้สคริปต์JavaScriptบนหน้าเว็บแอบมาล้วงอ่านค่าคุกกี้ชิ้นนี้ได้ ป้องกันการถูกสคริปต์แปลกปลอมขโมยบัตรผ่านล็อกอิน -
SameSite:
กฎเหล็กห้ามส่งคุกกี้ข้ามสำนักโดยไม่ได้รับอนุญาต ซึ่งเป็นอาวุธสำคัญที่เบราว์เซอร์ยุคใหม่ใช้สกัดกั้นพวกคุกกี้สายสืบและการโจมตีข้ามเว็บครับ
3. เคล็ดวิชาเร้นกายไร้ร่องรอย: เมื่อไหร่ควรเปิดโหมด Private / Incognito?
แล้วถ้าวันไหนเราไม่อยากให้คุกกี้เก่าๆ มาจำหน้าเรา หรือไม่อยากให้การค้นหาครั้งนี้ทิ้งเศษขนมปังไว้ให้โฆษณาตามสะกดรอยล่ะ? ทางออกที่ง่ายและทรงพลังที่สุดที่ติดมากับทุกเบราว์เซอร์ก็คือ โหมดไม่ระบุตัวตน (Incognito Mode หรือ Private Browsing) นั่นเอง!
สิ่งที่โหมดนี้ทำให้คุณ: เบราว์เซอร์จะสร้าง "ห้องลับชั่วคราวที่ว่างเปล่า" ขึ้นมาใหม่หนึ่งห้อง ไม่มีคุกกี้เดิมติดตัวไป ทำให้เว็บที่คุณเปิดเห็นคุณเป็นเหมือนผู้มาเยือนคนใหม่แกะกล่อง และทันทีที่คุณปิดหน้าต่างโหมดไม่ระบุตัวตนลง คุกกี้ทุกชิ้น ประวัติการเข้าชม และคำค้นหาทั้งหมดในรอบนั้นจะถูกเผาทำลายทิ้งออกจากเครื่องทันที!
จอมยุทธ์ส่วนใหญ่นิยมใช้วิชาเร้นกายนี้ใน 3 สถานการณ์หลัก:
-
ยืมเครื่องคนอื่นใช้งานชั่วคราว:
ไม่ต้องกลัวว่าเผลอลืมกด Logout แล้วเจ้าของเครื่องมาเปิดต่อจะเห็นบัญชีส่วนตัวของเรา -
ค้นหาข้อมูลหรือเช็กราคาสินค้า/ตั๋วเดินทาง:
เพื่อไม่ให้คุกกี้สายสืบจำได้ว่าเรากำลังอยากได้สิ่งนั้นมากๆ จนเอาโฆษณาเดิมมาวนซ้ำไม่เลิก -
คนทำเว็บใช้ทดสอบหน้าบ้านตัวเอง:
เพื่อดูว่าเวลาผู้ใช้งานทั่วไปที่ยังไม่ได้ล็อกอินและไม่มีคุกกี้เก่าค้างอยู่ในเครื่อง เปิดเข้ามาเห็นหน้าเว็บของเราเป็นอย่างไร
หมายเหตุเตือนสติจอมยุทธ์: แม้โหมด Incognito จะช่วยลบคุกกี้และไม่บันทึกประวัติไว้ในเครื่องคอมพิวเตอร์ของคุณ แต่ผู้ให้บริการอินเทอร์เน็ต (ISP), ระบบเครือข่ายของบริษัท หรือเว็บไซต์ปลายทางที่คุณกรอกรหัสล็อกอินเข้าไปโดยตรง ก็ยังรับรู้การมาเยือนของคุณตามปกติอยู่นะครับ!
"คุกกี้ที่ดี คือคุกกี้ที่ช่วยให้เจ้าบ้านต้อนรับเราได้อย่างอบอุ่นและรู้ใจ... แต่จอมยุทธ์ที่ฉลาด ย่อมรู้เสมอว่าเวลาไหนควรรับขนมไว้ และเวลาไหนควรใช้วิชาเร้นกายเดินจากไปโดยไม่ทิ้งร่องรอย"
บทสรุปจากโต๊ะทำงานจิ้งจอก
ทีนี้ทุกครั้งที่เห็นป้ายถามเรื่องคุกกี้เด้งขึ้นมาบนหน้าจอ คุณก็สามารถเลือกกดได้อย่างสบายใจแล้วครับว่า จะรับเฉพาะ คุกกี้ที่จำเป็น (Strictly Necessary / First-Party) เพื่อให้เว็บทำงานได้ลื่นไหล หรือจะสลับไปสวมผ้าคลุมล่องหนในโหมด Private Browsing เมื่อต้องการความเป็นส่วนตัวสูงสุด... ส่วนคุกกี้ช็อกโกแลตบนจานข้างคีย์บอร์ดนั้น มนุษย์ทานเองได้เลยนะครับ ห้ามแบ่งให้ศิษย์น้องจิ้งจอกเด็ดขาด! 🦊🍪✨
บทความที่เกี่ยวข้อง
คอมพิวเตอร์ก็ "บูด" ได้: ทำไมอะไหล่ที่วางทิ้งไว้ถึงพัง?
เรื่องจริงที่เจ็บปวดของคนไอที: คิดว่าเก็บอะไหล่คอมไว้เฉยๆ แล้วจะไม่พัง แต่พอนำมาเปิดกลับเน่ายกแผง! มาเจาะลึกวิทยาศาสตร์เบื้องหลังความชื้น คราบออกไซด์ และตัวเก็บประจุที่บูดได้ไม่แพ้ของกิน
วิธีเลือกซื้อจอมอนิเตอร์มือสอง เช็กอย่างไรให้ได้ของดีคุ้มราคา
คู่มือเช็กสภาพจอมอนิเตอร์ก่อนตัดสินใจซื้อ ทั้งการตรวจ Dead Pixel, แสงรั่ว, พอร์ตเชื่อมต่อ และชั่วโมงการใช้งาน เพื่อให้ได้จอภาพที่คุ้มค่าที่สุด