
ซ่อน URL หลังบ้านใน robots.txt อันตรายไหม? เมื่อป้ายห้ามเข้ากลายเป็นลายแทง!
ตั้งชื่อทางเข้าหลังบ้านและโฟลเดอร์ลับซะคาดเดายาก แต่ดันเอาไปใส่ Disallow ในไฟล์ robots.txt!? มารู้จักกับดักยอดฮิตของคนทำเว็บและสายสั่ง AI เขียนระบบ พร้อมวิธีสั่ง noindex ที่ปลอดภัยและเกราะป้องกันหลังบ้านตัวจริง
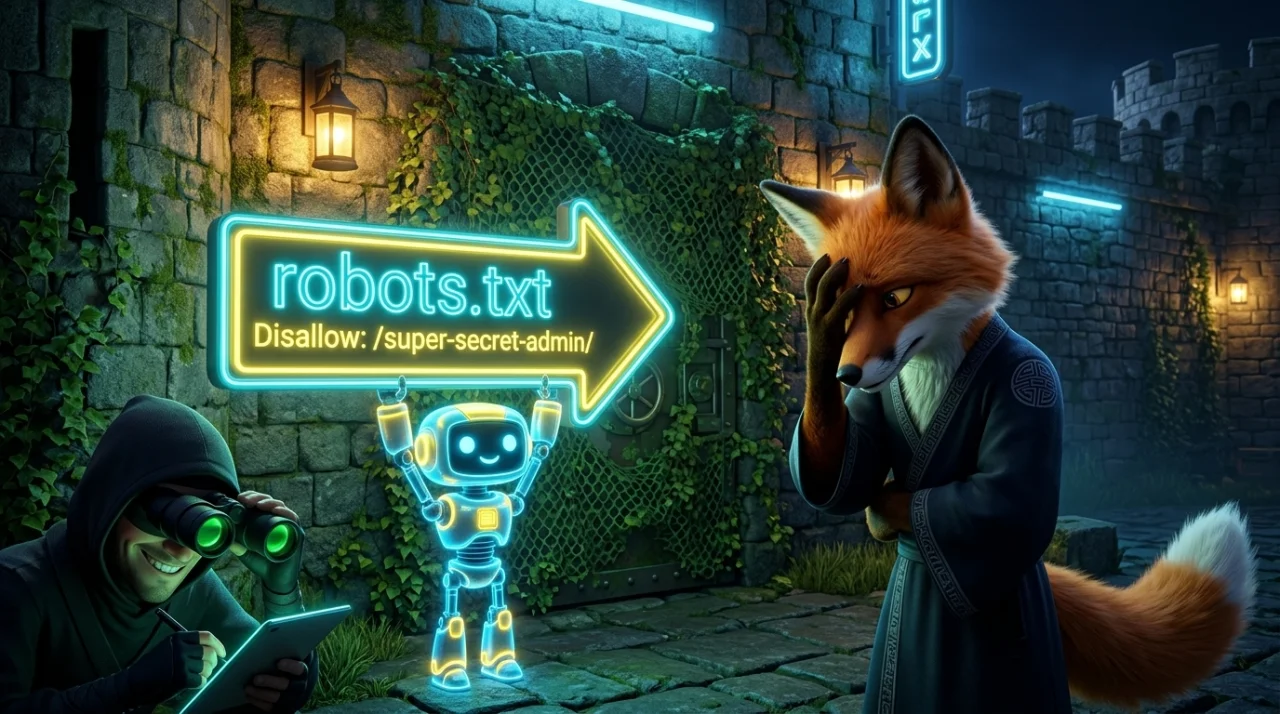
ช่วงนี้กระแสการปั้นเว็บไซต์และเขียนระบบหลังบ้าน (Back-office) ใช้เองกำลังมาแรงสุดๆ โดยเฉพาะเมื่อเรามีคู่หู AI ช่วยเสกโค้ดให้ในพริบตา หลายคนพอสร้างระบบเสร็จก็เกิดไอเดียบรรเจิดว่า “ถ้าใช้ชื่อทางเข้าหลังบ้านโหลๆ เดี๋ยวคนแอบเข้ามาเจอง่าย งั้นตั้งชื่อประตูลับเป็น /super-secret-admin/ ซะเลย!” ...ฟังดูรัดกุมมากใช่ไหมครับ? แต่เชื่อไหมว่า ตกม้าตายกันมานักต่อนัก เพราะดันเอาชื่อประตูลับที่ว่า ไปเขียนแปะไว้ในไฟล์ robots.txt ซะอย่างนั้น!
ทำไมความหวังดีที่อยากสั่งห้ามบอท Search Engine ไม่ให้เข้ามาเก็บข้อมูล ถึงกลายเป็น “ป้ายไฟนีออนชี้เป้าให้มือมืด” เข้ามาส่องเล่นจนบันเทิงใจ? วันนี้สำนักจิ้งจอกจะพามาถอดรหัสเรื่องนี้แบบเข้าใจง่ายๆ กันครับ!
1. ความเข้าใจผิดสุดคลาสสิก: นึกว่า robots.txt คือ “ยันต์กันขโมย”
เวลาเราทำเว็บเสร็จ (หรือเวลาสั่งให้ AI ช่วยสร้างไฟล์เตรียมทำ SEO) เรามักจะสร้างไฟล์ชื่อ robots.txt วางไว้ที่หน้าบ้านสุดของเว็บไซต์ (เช่น example.com/robots.txt) เพื่อบอกบอทของ Google หรือ Bing ว่าหน้าไหนบ้างที่ไม่ต้องเข้ามาไต่เก็บไปแสดงผลบนหน้าค้นหา
ด้วยความกลัวว่าหน้าล็อกอินหลังบ้านจะไปโผล่บน Google เจ้าของเว็บ (และ AI บางตัวที่หวังดีเกินเหตุ) ก็เลยจัดการเขียนคำสั่งนี้ลงไปทันที:
User-agent: *
Disallow: /super-secret-admin/
ปัญหาอยู่ตรงไหนน่ะหรือครับ? ปัญหาคือไฟล์ robots.txt เป็น “ไฟล์สาธารณะที่ใครในโลกก็เปิดอ่านได้!” แค่พิมพ์ชื่อเว็บตามด้วย /robots.txt บนเบราว์เซอร์ก็เห็นหมดเปลือกแล้วครับ
เจ้าสำนักผู้ภูมิใจ: “ฮ่าๆ ข้าซ่อนประตูห้องคลังสมบัติไว้หลังพุ่มไม้ ตั้งชื่อว่า /super-secret-admin/ ไม่มีใครเดาถูกแน่นอน! อ้อ... เดี๋ยวเขียนป้ายแปะไว้หน้าประตูเมืองหน่อยดีกว่าว่า ‘ประกาศ: ห้ามเดินไปที่พุ่มไม้ /super-secret-admin/ เด็ดขาดนะจ๊ะ!’”
มือมืดสายส่อง: “โอ้โห... ขอบคุณสำหรับลายแทงขุมทรัพย์ครับพี่! ไม่ต้องเสียเวลาสุ่มเดาชื่อโฟลเดอร์เลย เปิด robots.txt ทีเดียวรู้เรื่อง เดี๋ยวแวะเข้าไปเยี่ยมชมสักหน่อยดีกว่า~”
บอทของ Search Engine นิสัยดีอย่าง Googlebot พอเห็นป้าย Disallow มันก็จะเคารพกติกาและเดินเลี้ยวกลับไปอย่างสุภาพครับ... แต่มือมืด แฮกเกอร์ หรือสคริปต์สแกนหาช่องโหว่ (Scanner Bots) สิ่งแรกที่พวกเขามักจะเปิดอ่านก็คือไฟล์ robots.txt นี่แหละครับ! ยิ่งเห็นชื่อโฟลเดอร์แปลกๆ ที่ดูเหมือนตั้งใจซ่อน ยิ่งกระตุ้นต่อมอยากรู้อยากเห็นให้กดเข้าไปสำรวจทันที!
2. ไม่ใช่แค่หน้า Admin! โฟลเดอร์ซุกไฟล์ลับก็ห้ามเอาไปประกาศ
กับดักนี้ไม่ได้จำกัดอยู่แค่ URL ระบบหลังบ้านเท่านั้นนะครับ บางครั้งคนทำเว็บแอบสร้างโฟลเดอร์พิเศษไว้เก็บไฟล์สำคัญโดยไม่ได้ทำลิงก์เชื่อมโยงจากหน้าเว็บปกติ เพราะคิดว่า “ถ้าไม่มีลิงก์ให้กด ก็ไม่มีใครรู้ชื่อโฟลเดอร์หรอก” เช่น:
-
โฟลเดอร์เก็บสลิปโอนเงินหรือเอกสารลูกค้า: เช่น
/order-slips/หรือ/uploads/id-cards/ -
โฟลเดอร์เก็บไฟล์สำรองข้อมูลหรือสคริปต์ทดสอบ: เช่น
/backup-db/,/uploads/top-secret/หรือ/test-api-v2/
หากโฟลเดอร์เหล่านี้ไม่ได้ถูกล็อกสิทธิ์การเข้าถึง (Authentication) เอาไว้ แล้วคุณดันเผลอเอาชื่อไปใส่ใน Disallow ของ robots.txt... นั่นเท่ากับคุณกำลังแจกบัตรเชิญ VIP ให้คนแปลกหน้าเข้ามาเปิดดูไฟล์ข้างในได้แบบสบายๆ เลยทีเดียว!
อย่าง /admin/, /wp-admin/, หรือ /administrator/ ชื่อมาตรฐานเหล่านี้บอทสุ่มเดาเจอกันเป็นประจำทุกวันอยู่แล้ว ไม่ใช่ความลับอะไร จะใส่ไว้ใน robots.txt ตามปกติก็ไม่ต้องกังวลครับ
อย่าง /fox-secret-portal/, /order-slips/, หรือ /uploads/private/ ถ้าตั้งใจไม่ให้คนนอกรู้ว่ามีตัวตน ห้ามนำไปเขียนลงใน robots.txt เด็ดขาด!
3. อ้าว! ถ้าไม่ใส่ใน robots.txt แล้วจะกันไม่ให้ติด Google ได้อย่างไร?
คำถามสำคัญคือ “ถ้าไม่ใส่ใน robots.txt แล้วเกิดวันดีคืนดีบอทค้นหาบังเอิญไต่ลิงก์หลุดเข้ามาเจอหน้าลับของเรา มันจะไม่เอาไปขึ้นหน้าแรก Google เหรอ?”
ทางออกที่ถูกต้อง สะอาด และปลอดภัยกว่ามาก คือการติดป้ายสั่งห้ามเก็บเข้าดัชนี (noindex) “ไว้ข้างในหน้าเว็บหรือหลังประตูบานนั้นโดยตรง” ครับ! กล่าวคือ คนนอกที่ส่องดูป้ายหน้าบ้าน (robots.txt) จะไม่มีวันรู้เลยว่ามีหน้านี้อยู่ แต่ถ้าบอทตัวไหนบังเอิญเดินหลงเข้ามาถึงหน้าประตูนี้จริงๆ มันถึงจะเห็นคำสั่งว่าห้ามบันทึกข้อมูลกลับไป!
สามารถทำเบื้องต้นได้ง่ายๆ 2 วิธีนี้ครับ:
-
วิธีที่ 1: ส่งผ่าน HTTP Response Header (แนะนำที่สุดและครอบคลุมทุกชนิดไฟล์!):
ตั้งค่าที่ฝั่งโค้ดหลังบ้าน (เช่น PHP) หรือที่ Web Server (Nginx / Apache) ให้แนบ Header นี้กลับไปพร้อมกับหน้าหลังบ้านหรือโฟลเดอร์ลับ:
X-Robots-Tag: noindex, nofollow
(ใน PHP เขียนแค่บรรทัดเดียวบนสุดของไฟล์:header('X-Robots-Tag: noindex, nofollow');) -
วิธีที่ 2: ใส่ Meta Tag ในส่วน
<head>ของหน้า HTML:
สำหรับหน้าฟอร์มล็อกอินหลังบ้าน ให้วางแท็กนี้ไว้ในโค้ด HTML ของหน้านั้นโดยตรง:
<meta name="robots" content="noindex, nofollow">
4. หัวใจสำคัญที่สุด: “การซ่อน” ไม่ใช่ “การป้องกัน”!
ในวงการความปลอดภัยไซเบอร์มีคำกล่าวที่เตือนใจเสมอว่า “Security through obscurity is not security” (ความปลอดภัยที่พึ่งพาแค่การแอบซ่อน ไม่ใช่ความปลอดภัยที่แท้จริง)
การเปลี่ยนชื่อ URL หลังบ้านให้เดายากช่วยลดจำนวนบอทขยะที่วิ่งมาสุ่มกวนใจได้ระดับหนึ่งก็จริง แต่เกราะคุ้มกันปราการหลังบ้านตัวจริงที่คุณต้องมีเสมอ (และต้องสั่งให้ AI เขียนใส่ระบบไว้ทุกครั้ง) คือ 4 ด่านปราการเหล็กนี้ครับ:
-
รหัสผ่านที่แข็งแกร่งและเข้ารหัสอย่างถูกต้อง:
ห้ามตั้งรหัสผ่านเดาง่ายอย่างadmin1234เด็ดขาด และในฐานข้อมูลต้องเก็บรหัสผ่านด้วยอัลกอริทึมอย่างbcryptหรือArgon2เสมอ -
จำกัดจำนวนครั้งในการเดารหัสผ่าน (Rate Limiting / Brute-Force Protection):
หากมีคนพิมพ์รหัสผิดติดต่อกันเกิน 5 ครั้ง ต้องสั่งล็อกหน่วงเวลาชั่วคราวทันที เพื่อสกัดไม่ให้บอทยิงสุ่มรหัสผ่านได้เป็นพันๆ ครั้งต่อนาที -
เปิดใช้การยืนยันตัวตนสองชั้น (2FA / Multi-Factor Authentication):
ถ้าเพิ่มระบบ OTP หรือ Authenticator App เข้าไปได้ ต่อให้มือมืดบังเอิญรู้ทั้ง URL ลับและรหัสผ่าน ก็ยังก้าวข้ามธรณีประตูเข้ามาไม่ได้อยู่ดี! -
ล็อกสิทธิ์การเข้าถึงโฟลเดอร์ไฟล์ลับ (Access Control):
สำหรับโฟลเดอร์อย่าง/order-slips/ต้องปิดการแสดงรายชื่อไฟล์ (Disable Directory Listing) และเขียนระบบเช็กสิทธิ์ Session ก่อนอนุญาตให้เปิดดูไฟล์เสมอ
ครั้งต่อไปที่คุณสั่งให้ AI ช่วยสร้างโปรเจกต์และทำไฟล์ robots.txt ให้อัตโนมัติ ลองเปิดไฟล์ robots.txt ขึ้นมาตรวจดูสัก 10 วินาทีนะครับว่า เจ้า AI ผู้แสนซื่อได้เผลอเอาชื่อ Path ลับของคุณไปประกาศหราไว้ใน Disallow หรือเปล่า? ถ้าเจอ... ลบออกจาก robots.txt แล้วเปลี่ยนไปใช้ X-Robots-Tag: noindex, nofollow แทนทันทีครับ!
"คลังสมบัติที่ปลอดภัย มิใช่คลังที่ซ่อนอยู่หลังพุ่มไม้พร้อมป้ายห้ามเข้า... แต่คือคลังที่หล่อด้วยเหล็กกล้าและมีค่ายกลคุ้มกันอย่างแน่นหนา"
บทสรุป: ซ่อนให้เนียน ล็อกให้แน่น แล้วนอนหลับให้สบาย!
เห็นไหมครับว่าเรื่องความปลอดภัยของเว็บไซต์ไม่ได้น่ากลัวหรือเข้าใจยากอย่างที่คิด แค่เราเข้าใจธรรมชาติของเครื่องมือว่า robots.txt คือป้ายประกาศหน้าบ้าน ส่วน X-Robots-Tag: noindex และระบบล็อกอินที่แข็งแกร่งคือค่ายกลคุ้มกันด้านใน... เพียงเท่านี้ เว็บไซต์และระบบหลังบ้านที่คุณปั้นมากับมือก็จะปลอดภัยไร้กังวลแล้วครับ! 🦊🔐✨
บทความที่เกี่ยวข้อง
ไฟล์ Markdown (.md) คืออะไร? ทำไม AI และคนทำเว็บถึงหลงรักกันนัก!
รู้จักไฟล์ Markdown (.md) เอกสารเรียบง่ายที่เบาและทรงพลัง ทำไมแชต AI ถึงชอบตอบเป็นภาษานี้ พร้อมโครงสร้างสัญลักษณ์พื้นฐานที่คนทั่วไปก็เขียนตามได้ใน 2 นาที!
เครื่องหมายคำถาม (?) ในโลกเขียนโค้ดคืออะไร? สัญลักษณ์จิ๋วแต่แจ๋ว!
รู้จักเครื่องหมายปรัศนี (?) ในภาษาคอมพิวเตอร์ ตั้งแต่ตัวแบ่ง Query String บน URL, ย่อโค้ด if...else, ไปจนถึงสาเหตุที่ระบบชอบสั่งลบหรือห้ามใช้ในชื่อไฟล์!
“ใช้ AI เขียนเว็บแป๊บเดียว ทำไมคิดแพง?” เปิดความจริงต้นทุนลับที่คลิปขายฝันไม่เคยบอก!
เห็นในโซเชียลบอกว่า AI ฟรีเสกเว็บเสร็จในไม่กี่คลิก แล้วทำไมจ้างโปรแกรมเมอร์ยุค AI ยังมีค่าใช้จ่าย? มาเปิดบัญชีต้นทุนจริงตั้งแต่โควตา Cloud, เครื่องรัน Local AI ไปจนถึงค่าไฟและค่าข้าว!